Trả lời nhanh: Mở port trên router TP-Link cần thiết khi truy cập đầu ghi, camera IP qua RTSP 554 hoặc web 80/443 từ Internet; camera Tapo dùng cloud P2P nên xem trên ứng dụng Tapo không cần mở port. Trước khi làm, kiểm tra WAN IP có bị CGNAT không và đặt IP tĩnh cho thiết bị, sau đó vào NAT Forwarding, Virtual Servers để thêm cổng, IP nội bộ, giao thức.
Với hệ thống cần ghi tập trung và truy cập từ xa, xem thêm các mẫu Đầu ghi VIGI NVR tại Tapo.com.vn.
Bạn muốn xem camera từ xa, cấu hình đầu ghi VIGI, hay truy cập dịch vụ nội bộ (NAS, máy chủ) từ ngoài internet? Bài hướng dẫn cách mở port TP-Link mới dưới đây sẽ giúp bạn port forwarding nhanh – sạch – an toàn, áp dụng cho hầu hết router TP-Link, bộ phát Archer/AX đời mới, và cả dòng cân bằng tải TL-R470T+/TL-ER. Là đơn vị phân phối camera TAPO chính hãng và triển khai lắp đặt thực tế cho hàng trăm hộ gia đình, cửa hàng, doanh nghiệp, chúng tôi gom lại những kinh nghiệm thực chiến.
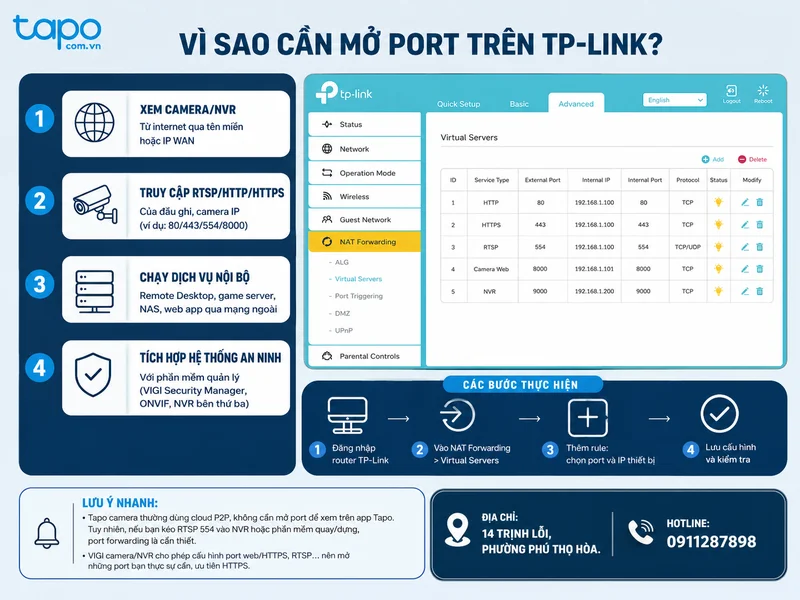
Vì sao cần mở port trên TP-Link?
- Xem camera/NVR từ internet qua tên miền hoặc IP WAN
- Truy cập RTSP/HTTP/HTTPS của đầu ghi, camera IP (ví dụ các port phổ biến: 80/443/554/8000)
- Chạy dịch vụ nội bộ (Remote Desktop, game server, NAS, web app) qua mạng ngoài
- Chủ động tích hợp hệ thống an ninh với phần mềm quản lý (VIGI Security Manager, ONVIF, NVR bên thứ ba)
Lưu ý nhanh:
- Tapo camera thường dùng cloud P2P, không cần mở port để xem trên app Tapo. Tuy nhiên, nếu bạn kéo RTSP 554 vào NVR hoặc phần mềm quay/dựng, port forwarding là cần thiết.
- VIGI camera/NVR cho phép cấu hình port web/HTTPS, RTSP… nên mở những port bạn thực sự cần, ưu tiên HTTPS.
Chuẩn bị trước khi mở port
- Kiểm tra WAN IP có phải IP công cộng hay bị CGNAT:
- WAN IP bắt đầu 10.x.x.x, 172.16–31.x.x.x, 192.168.x.x hoặc 100.64–100.127.x.x là IP riêng/CGNAT; mở port sẽ không thông ra internet.
- Giải pháp: yêu cầu nhà mạng cấp IP public hoặc chuyển modem quang sang bridge, dùng PPPoE trên TP-Link.
- Đặt IP tĩnh cho thiết bị nội bộ (đầu ghi/camera/NVR) hoặc sử dụng DHCP Reservation để IP không tự đổi.
- Xác định danh sách port và giao thức:
- RTSP: 554 (TCP/UDP tùy hệ thống, đa phần TCP)
- Web: 80 (HTTP), 443 (HTTPS)
- “Server port” với một số đầu ghi: 8000 hoặc tương tự
- Kiểm tra đúng thông số trong menu mạng của thiết bị.
- Cắm máy tính/điện thoại vào cùng mạng LAN để cấu hình.
Giao diện TP-Link đời mới: NAT Forwarding – Virtual Servers
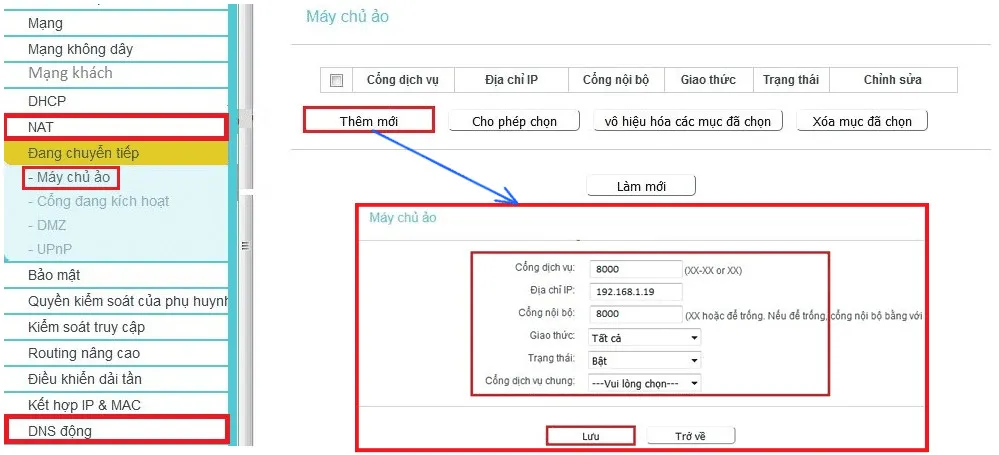
Các router Archer/AX (ví dụ Archer C6/C80/AX20/AX50/AX73…) dùng mục NAT Forwarding. Trên firmware tiếng Việt, đường dẫn thường là: Đang chuyển tiếp > Máy chủ ảo.
Các bước:
- Truy cập 192.168.0.1 hoặc 192.168.1.1, đăng nhập bằng tài khoản quản trị.
- Vào Đang chuyển tiếp > Máy chủ ảo > Thêm mới.
- Cổng dịch vụ: nhập port cần mở (ví dụ 554 cho RTSP).
- Địa chỉ IP: IP tĩnh của đầu ghi/camera (ví dụ 192.168.0.19).
- Giao thức: chọn “Tất cả” hoặc chính xác TCP/UDP theo yêu cầu thiết bị.
- Trạng thái: Bật.
- Lưu cấu hình.
Sau khi xong một port, lặp lại cho các port khác bạn cần. Không nên mở port 80 nếu nhà mạng hoặc router tự động đổi quản trị sang 8080; nếu cần, dùng HTTPS 443 để bảo mật.
Giao diện TP-Link cổ điển: Forwarding > Virtual Servers
Áp dụng cho các model TP-Link giao diện cũ (TL-WR, Archer đời trước và một số bản quốc tế).
- Đăng nhập router > Forwarding > Virtual Servers > Add New
- Service Port: port dịch vụ (ví dụ 81, 8000, 1554…)
- IP Address: địa chỉ IP nội bộ của thiết bị
- Protocol: TCP/UDP hoặc “All” nếu không chắc
- Status: Enable
- Save

Nếu mở nhiều port, thêm từng rule riêng cho từng port hoặc range (Start/End port). Kiểm tra kỹ để tránh trùng lặp hoặc sai IP.

Mẹo thực tế
- Một số router chặn port 80 quản trị. Nếu thiết bị cho phép đổi port web, ưu tiên dùng 8080/8443.
- Luôn đổi mật khẩu admin mặc định, bật HTTPS nếu có.
Router cân bằng tải/Doanh nghiệp: TL-R470T+, TL-R480T+, TL-ER5120, TL-ER6120
Vào Advanced > NAT > Virtual Server, nhập:
- Name: tên mô tả (VD: VIGI-RTSP)
- External/Internal Port: cổng WAN và LAN (thường nhập giống nhau)
- Protocol: TCP/UDP hoặc All
- Internal Server IP: IP thiết bị
- Status: Active > Add

Giao diện khác (Advance Setup > NAT > Virtual Server):
- Rule index: vị trí rule
- Protocol: chọn đúng giao thức
- Start/End Port number: cổng cần mở (một hoặc dải)
- Local IP Address: IP nội bộ
- Save

Chọn đúng kỹ thuật: Virtual Servers, Port Triggering, UPnP, DMZ
- Virtual Servers: chuẩn mực để ánh xạ cổng WAN → IP nội bộ. An toàn, chủ động, khuyến nghị.
- Port Triggering: dùng cho ứng dụng cần mở port động theo kết nối đi; ít dùng cho camera/NVR.
- UPnP: tự mở port, tiện nhưng rủi ro bảo mật, không khuyến nghị trong hệ thống an ninh.
- DMZ: đưa một host ra internet, rủi ro cao. Chỉ dùng khi thử nghiệm, tuyệt đối siết firewall trên host.
DDNS: truy cập bằng tên miền thay vì IP
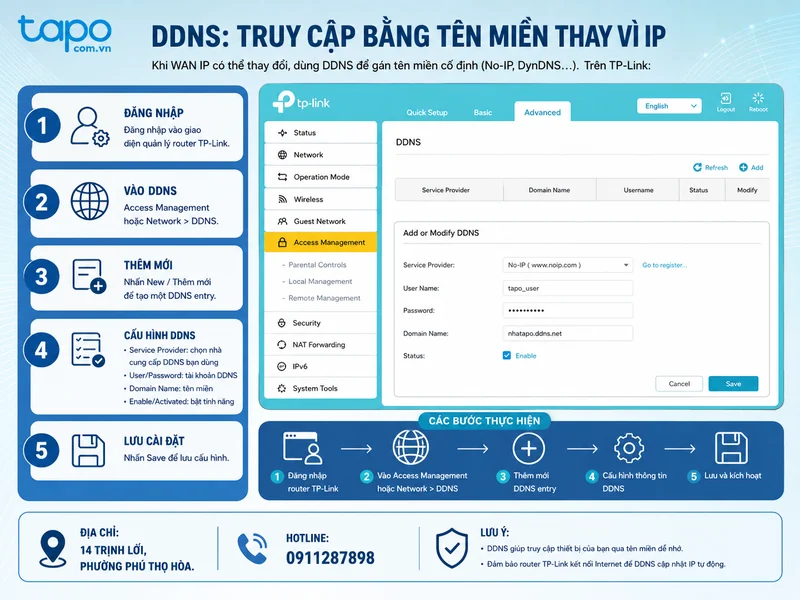
Khi WAN IP có thể thay đổi, dùng DDNS để gán tên miền cố định (No-IP, DynDNS…). Trên TP-Link:
- Access Management hoặc Network > DDNS > New/Thêm mới
- Service Provider: chọn nhà cung cấp DDNS bạn dùng
- User/Password: tài khoản DDNS
- Domain Name: tên miền
- Enable/Activated: bật tính năng
- Save
Một số giao diện yêu cầu Login sau khi nhập xong mới lưu cấu hình.
Kiểm tra port đã mở thành công
- Vào https://ping.eu/port-chk/ kiểm tra port với IP WAN hoặc tên miền DDNS.
- Test từ 4G/5G hoặc mạng ngoài, tránh test từ chính LAN vì sẽ lệch kết quả nếu router không hỗ trợ NAT loopback.
- Nếu báo “closed”, kiểm tra lại:
- WAN IP công cộng (không phải CGNAT)
- Rule NAT đúng IP/port/giao thức
- Dịch vụ trên thiết bị đang “lắng nghe” port (ví dụ RTSP bật trong camera/NVR)
- Tường lửa Windows/thiết bị không chặn
Lưu ý đặc biệt với Tapo, VIGI và IPv6
- Tapo: phần lớn model xem từ xa qua cloud – không cần mở port. Nếu sử dụng RTSP 554 để ghi vào NVR hoặc phần mềm, bật RTSP và đặt mật khẩu stream trong app Tapo/thiết bị.
- VIGI: nên ưu tiên HTTPS 443 cho quản trị; chỉ mở các port cần thiết. Kiểm tra mục Network/Advanced trong VIGI NVR/camera để xác định chính xác port.
- IPv6: không có NAT như IPv4. Truy cập từ ngoài cần cấu hình firewall IPv6 cho phép vào đúng dịch vụ. Nếu chưa rành, bạn nên bám IPv4 + DDNS trước khi triển khai IPv6.
Bảo mật sau khi mở port
- Đổi user/password mặc định cho router và thiết bị
- Dùng HTTPS 443 thay vì HTTP 80 khi có thể
- Chỉ mở port tối thiểu, đóng các port không dùng
- Bật Access Control/Firewall, giới hạn IP nguồn nếu router hỗ trợ
- Cân nhắc VPN server (OpenVPN/L2TP/WireGuard tùy model) để truy cập nội bộ an toàn, không phải mở nhiều port
- Theo dõi log truy cập, cập nhật firmware mới cho router/camera/NVR
Ví dụ cấu hình nhanh cho hệ thống camera
- VIGI NVR tại quán cà phê:
- IP nội bộ: 192.168.0.19
- Port: 443 (HTTPS quản trị), 554 (RTSP)
- NAT Forwarding: tạo 2 rule Virtual Servers cho 443/TCP và 554/TCP
- DDNS: No-IP với tên miền mycafe.ddns.net
- Kết quả: xem camera từ xa qua HTTPS bằng tên miền, ghi RTSP về phần mềm giám sát
- Tapo C310 ghi vào NVR bên thứ ba:
- Bật RTSP trong app/thiết bị
- Mở 554/TCP đến IP camera
- Tắt UPnP/DMZ để tránh tự động mở cổng không kiểm soát
Cách mở port TP-Link mới không khó, nhưng đòi hỏi bạn nắm chắc 3 điểm: IP WAN công cộng, IP tĩnh nội bộ, và đúng giao thức/port của thiết bị. Hãy ưu tiên Virtual Servers, kết hợp DDNS để truy cập ổn định, và luôn đặt bảo mật lên trên hết. Khám phá thêm các bài viết, hướng dẫn lắp đặt, bảo trì và giải pháp mạng TP-Link trên website Tapo.com.vn “Phân phối camera TAPO chính hãng” để tự tin vận hành hệ thống an ninh của bạn mỗi ngày.
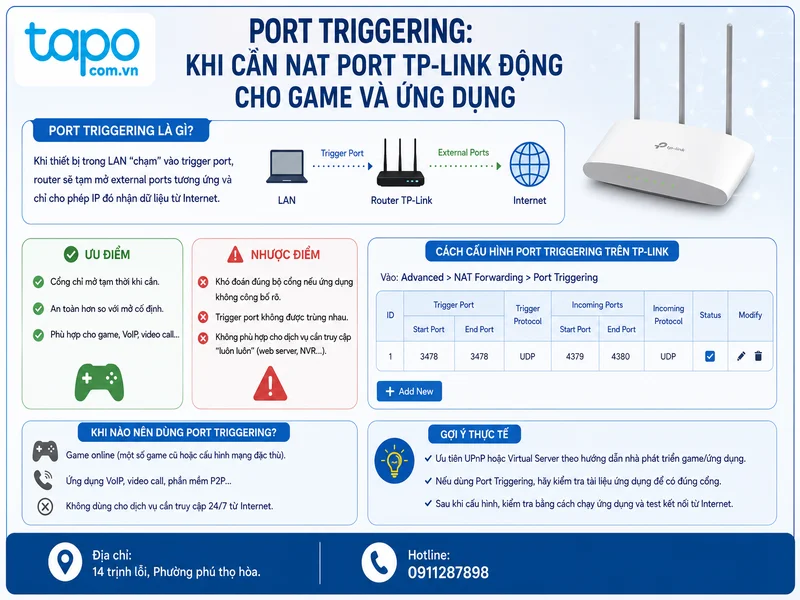
Port Triggering: Khi cần NAT port TP-Link động cho game và ứng dụng
Port Triggering nghe hơi lạ, nhưng nó sinh ra để giải quyết kiểu tình huống: bạn chơi game hoặc dùng ứng dụng VoIP/video… cần inbound quay ngược về máy bạn, nhưng lại chỉ cần khi bạn đang chạy ứng dụng đó. Khi máy trong LAN “chạm” vào trigger port, router sẽ tạm mở external ports tương ứng và nhớ IP của máy đó để trả lưu lượng về đúng đích.
Ưu điểm của Port Triggering trong NAT Forwarding TP-Link là tính “tạm thời”: không phải lúc nào cổng cũng mở. Điều này thường an toàn hơn so với port forward cố định nếu bạn chỉ thi thoảng mới dùng.
Nhưng Port Triggering cũng có mặt trái:
- Thường khó đoán đúng bộ cổng nếu ứng dụng không công bố rõ.
- Trigger port không được trùng nhau (nhiều firmware hạn chế), và nếu nhiều thiết bị cùng cần, bạn dễ bị xung đột.
- Không phù hợp cho dịch vụ cần truy cập “luôn luôn” như web server/NVR.
Router TP-Link thường cho chọn “Existing Applications” để tự điền các trường, hoặc tự nhập tay nếu ứng dụng không có sẵn. (tp-link.com)
Nếu bạn đang phân vân “mở cổng game nên dùng cái nào”: đa số trường hợp, hoặc UPnP, hoặc Virtual Server theo hướng dẫn nhà phát triển game/console. Port Triggering hợp hơn với những ứng dụng có cơ chế kết nối đặc thù và bạn chấp nhận thử nghiệm một chút.
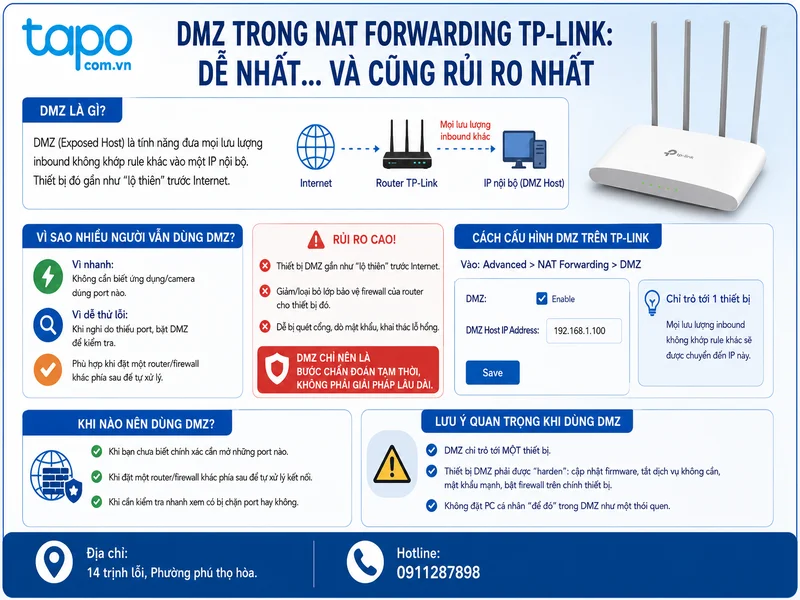
DMZ trong NAT Forwarding TP-Link: Dễ … và cũng rủi ro
DMZ trên router gia đình thường không phải “DMZ chuẩn doanh nghiệp”. Nó gần với khái niệm Exposed Host: mọi lưu lượng inbound không khớp rule khác sẽ bị đẩy thẳng vào một IP nội bộ. Nói cách khác, thiết bị đó gần như “lộ thiên” trước Internet.
Vậy tại sao nhiều người vẫn dùng DMZ khi cấu hình NAT Forwarding TP-Link?
- Vì nhanh. Bạn không cần biết ứng dụng/camera dùng port nào.
- Vì dễ thử lỗi. Khi nghi ngờ do thiếu port, bật DMZ để kiểm tra.
Nhưng DMZ chỉ nên là “bước chẩn đoán tạm thời”, không phải giải pháp lâu dài. Các hãng mạng lớn cũng nhấn mạnh DMZ làm giảm/loại bỏ lớp bảo vệ firewall cho thiết bị đặt DMZ, và khuyến nghị ưu tiên port forwarding chọn lọc nếu có thể.
Nếu buộc phải dùng DMZ (ví dụ bạn đặt một router/firewall khác phía sau và muốn nó tự xử lý), hãy nhớ:
- DMZ chỉ trỏ tới một thiết bị.
- Thiết bị DMZ phải được “harden”: cập nhật firmware, tắt dịch vụ không cần, mật khẩu mạnh, và tốt là bật firewall trên chính thiết bị.
- Đừng đặt PC cá nhân “để đó” trong DMZ như một thói quen.
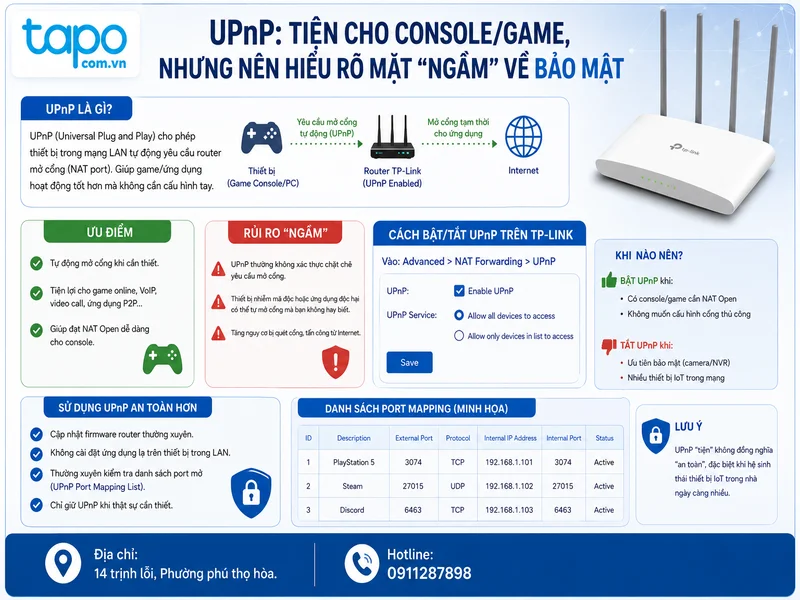
UPnP: Tiện cho console/game, nhưng nên hiểu rõ mặt “ngầm” về bảo mật
UPnP cho phép thiết bị tự yêu cầu router NAT port TP-Link. Với người dùng phổ thông, nó giống như “phép màu” giúp game mượt, NAT Open mà không cần cấu hình tay.
Nhưng cái giá nằm ở chỗ: UPnP thường không yêu cầu cơ chế xác thực chặt chẽ cho các yêu cầu mở port. Nếu một thiết bị trong mạng bị nhiễm mã độc, hoặc có ứng dụng độc hại, nó có thể lợi dụng UPnP để tự mở cổng mà bạn không hay biết. Nhiều nguồn an ninh mạng khuyến nghị cân nhắc tắt UPnP nếu bạn không thực sự cần, và thay bằng port forwarding thủ công theo nguyên tắc tối thiểu.
Vậy dùng UPnP trong NAT Forwarding TP-Link thế nào cho “vừa đủ”?
- Nếu nhà bạn có console/game cần NAT open và bạn ngại cấu hình tay: UPnP có thể bật, nhưng nên:
- Cập nhật firmware router đều
- Không cài app lạ trên máy trong LAN
- Thường xuyên kiểm tra danh sách port mapping (một số router có log/UPnP list)
- Nếu bạn ưu tiên bảo mật (là có camera/NVR): tắt UPnP và mở cổng thủ công đúng cái cần.
Và đừng quên: UPnP “tiện” không đồng nghĩa “an toàn”, đặc biệt khi hệ sinh thái thiết bị IoT trong nhà ngày càng nhiều.
Checklist xử lý lỗi khi NAT Forwarding TP-Link không hoạt động (rất hay gặp)
Bạn đã cấu hình đúng, nhưng từ 4G vào vẫn không được? Bình tĩnh. Dưới đây là checklist mình hay dùng để khoanh vùng lỗi NAT Forwarding TP-Link:
1) Kiểm tra WAN IP có phải IP public không
Nếu WAN IP là dải private (10.x, 100.64.x, 192.168.x…), bạn rất có thể đang sau CGNAT. Lúc đó port forwarding gần như vô nghĩa.
2) Thiết bị đích có đúng IP nội bộ như rule không
Nên dùng DHCP Reservation thay vì đặt tay “cho nhớ”, vì đặt tay dễ trùng IP.
3) Dịch vụ trên thiết bị có thật sự đang lắng nghe port đó không
Web server chưa chạy, camera tắt dịch vụ, hoặc firewall trên máy chặn inbound — tất cả khiến bạn tưởng router lỗi.
4) Không test từ trong LAN bằng WAN IP
Nhiều router không hỗ trợ NAT loopback/hairpin theo cách bạn kỳ vọng. Hãy test từ mạng ngoài (4G) hoặc nhờ bạn bè test.
5) Trùng cổng với dịch vụ trên chính router
Ví dụ router dùng 80/443 cho trang quản trị từ xa (nếu bật Remote Management), bạn sẽ xung đột với forward 80/443.
Việc chọn đúng chế độ NAT port TP-Link sẽ giúp bạn vừa đạt được mục đích công việc, vừa giữ cho hệ thống an toàn. Đa số trường hợp, Virtual Server là lựa chọn tốt. Port Triggering và UPnP mang lại sự tiện lợi cho game và app đặc thù, còn DMZ chỉ nên dùng để test lỗi. Hy vọng bài hướng dẫn này từ TAPO.COM.VN đã giúp bạn làm chủ kỹ thuật NAT port TP-Link một cách tự tin và hiệu quả.
Camera VIGI PoE và đầu ghi — tư vấn đúng nhu cầu, báo giá nhanh
Nhận tư vấn và báo giá
Để lại số điện thoại, kỹ thuật viên gọi lại tư vấn đúng nhu cầu.
